Sommaire10 parties
Vaultwarden est une implémentation alternative et non officielle du serveur Bitwarden, écrite en Rust. Elle fonctionne avec les clients Bitwarden officiels et vise l’auto-hébergement, là où le service officiel, jugé gourmand en ressources, ne convient pas toujours. Voici ce qu’elle propose, comment la lancer et ce qu’il faut savoir avant de lui confier tes mots de passe.
En bref
- Serveur compatible Bitwarden écrit en Rust, sous licence AGPL-3.0
- Fonctionne avec les clients Bitwarden officiels
- Installation recommandée par image Docker ou Podman
- Le coffre web exige le HTTPS ; un reverse proxy est conseillé
- Projet indépendant de Bitwarden, sans responsabilité en cas de perte de données
Qu’est-ce que Vaultwarden ?
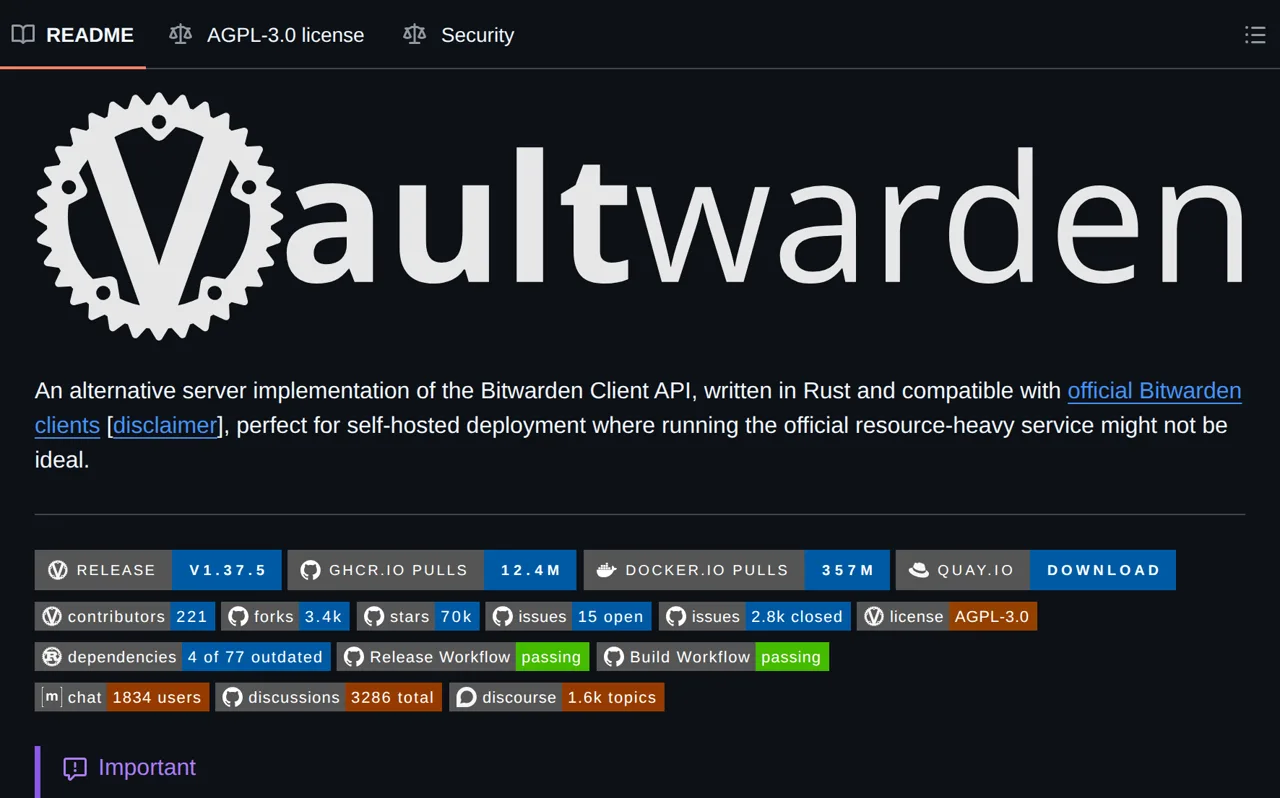
Vaultwarden reprend l’API client de Bitwarden, le gestionnaire de mots de passe bien connu. Le serveur est écrit en Rust et reste compatible avec les applications Bitwarden officielles. Selon son README, il est pensé pour un déploiement auto-hébergé, là où faire tourner le service officiel, qualifié de gourmand en ressources, n’est pas toujours idéal.
Le projet s’appelait Bitwarden_RS. Il a été renommé pour se distinguer du serveur Bitwarden officiel et éviter les confusions et les problèmes de marque.
Ce que Vaultwarden sait faire
Le README parle d’une implémentation presque complète de l’API client de Bitwarden. Tu peux donc héberger ton gestionnaire de mots de passe maison avec la plupart des fonctions habituelles, dont la double authentification auto-hébergée.
Le projet fournit aussi sa propre page d’administration et un coffre web modifié, livré dans ses conteneurs.
- Coffre personnel, pièces jointes et icônes de sites web
- Send, pour partager des éléments, et clé d’API personnelle
- Organisations : collections, partage de mots de passe, rôles, groupes, journaux d’événements et politiques
- Double authentification : application d’authentification, e-mail, FIDO2 WebAuthn, YubiKey et Duo
- Accès d’urgence
Installer Vaultwarden avec Docker ou Podman
La méthode recommandée passe par les images de conteneur, publiées sur ghcr.io, docker.io et quay.io. Des paquets maintenus par la communauté existent, mais ils peuvent avoir du retard ou se configurer différemment. Tu peux aussi compiler le programme toi-même.
Avec la ligne de commande, il suffit de récupérer l’image et de monter un volume de l’hôte pour conserver les données. Tu peux remplacer docker par podman. Ici, les données restent sous /vw-data/, un chemin que tu peux adapter.
docker pull vaultwarden/server:latest
docker run --detach --name vaultwarden \
  --env DOMAIN="https://vw.domain.tld" \
  --volume /vw-data/:/data/ \
  --restart unless-stopped \
  --publish 127.0.0.1:8000:80 \
  vaultwarden/server:latest
Le HTTPS est obligatoire pour le coffre web
Le coffre web a besoin du HTTPS et d’un contexte sécurisé pour utiliser la Web Crypto API du navigateur. Sans HTTPS, il ne fonctionne pas.
Le framework Rocket, sur lequel repose Vaultwarden, sait gérer le TLS. Le projet recommande malgré tout de placer un reverse proxy devant le serveur. Des exemples de configuration sont réunis dans le wiki du projet.
Où en est Vaultwarden ?
Le dépôt a été créé le 17 février 2018. Au relevé du 7 novembre 2026, il compte 70 370 étoiles, 3 431 forks, 221 contributeurs et 92 tickets et demandes de fusion ouverts. Son code est écrit à 83 % en Rust. La dernière version, la 1.37.5, date du 1er novembre 2026.
Cette version corrige deux failles de gravité moyenne, l’une liée aux icônes de sites, l’autre à l’accès d’urgence. La précédente, la 1.37.4, en corrigeait sept, dont une de gravité haute touchant la révocation de membres d’une organisation. Les notes précisent que ces avis restent privés en attendant l’attribution de CVE. Le coffre web intégré passe à la version 2026.10.1.
Ce qu’il faut savoir avant de migrer vers Vaultwarden
Vaultwarden n’est pas associé à Bitwarden, Inc. Un des mainteneurs actifs travaille chez Bitwarden et contribue sur son temps personnel, et ses contributions sont relues par les autres mainteneurs. Le README demande de signaler bogues et suggestions au projet Vaultwarden, pas au support officiel de Bitwarden, quel que soit le client utilisé.
Le projet ne peut pas être tenu responsable d’une perte de données (mots de passe, pièces jointes ou autres) et recommande des sauvegardes régulières des fichiers et de la base. Les notes de version signalent aussi deux points de mise à jour : avec IP_HEADER=X-Forwarded-For, l’adresse du client est désormais la plus à droite qui ne figure pas dans IP_HEADER_TRUSTED_PROXIES, et depuis la 1.37.5 des valeurs de configuration invalides empêchent le démarrage. Le projet est sous licence AGPL-3.0.
Quelques repères
- Reverse proxy : Un serveur placé devant une application, qui reçoit les requêtes des utilisateurs et les lui transmet. Il sert souvent à gérer le chiffrement HTTPS et à protéger l’accès.
- Image de conteneur : Un paquet qui réunit un programme et tout ce dont il a besoin pour fonctionner. On le lance avec un outil comme Docker ou Podman, sans installer le programme directement sur la machine.
- API : Une interface qui permet à deux logiciels de communiquer selon des règles communes. Ici, elle permet à une application de dialoguer avec un serveur.
Questions fréquentes
Vaultwarden est-il compatible avec les applications Bitwarden officielles ?
Oui, Vaultwarden est compatible avec les clients Bitwarden officiels. Il implémente l’API client de Bitwarden, mais le projet n’est pas associé à Bitwarden, Inc.
Comment installer Vaultwarden avec Docker ?
Récupère l’image vaultwarden/server:latest puis lance-la avec un volume pour les données, comme /vw-data/:/data/. Le README fournit aussi un exemple de fichier compose.yaml pour Docker Compose, et Podman peut remplacer Docker.
Vaultwarden fonctionne-t-il sans HTTPS ?
Non, le coffre web exige le HTTPS pour la Web Crypto API. Le projet conseille aussi d’utiliser un reverse proxy.
Vaultwarden gère-t-il la double authentification ?
Oui. Vaultwarden prend en charge l’authentification par application, par e-mail, FIDO2 WebAuthn, YubiKey et Duo.
À retenir
Vaultwarden permet d’héberger soi-même un serveur compatible Bitwarden, avec la plupart des fonctions de l’API, via une image Docker ou Podman. Il demande du HTTPS, des sauvegardes régulières et des mises à jour suivies, car le projet ne garantit pas contre la perte de données.
Sources
- dani-garciaREADME
- GitHubnotes de version