Sommaire10 parties
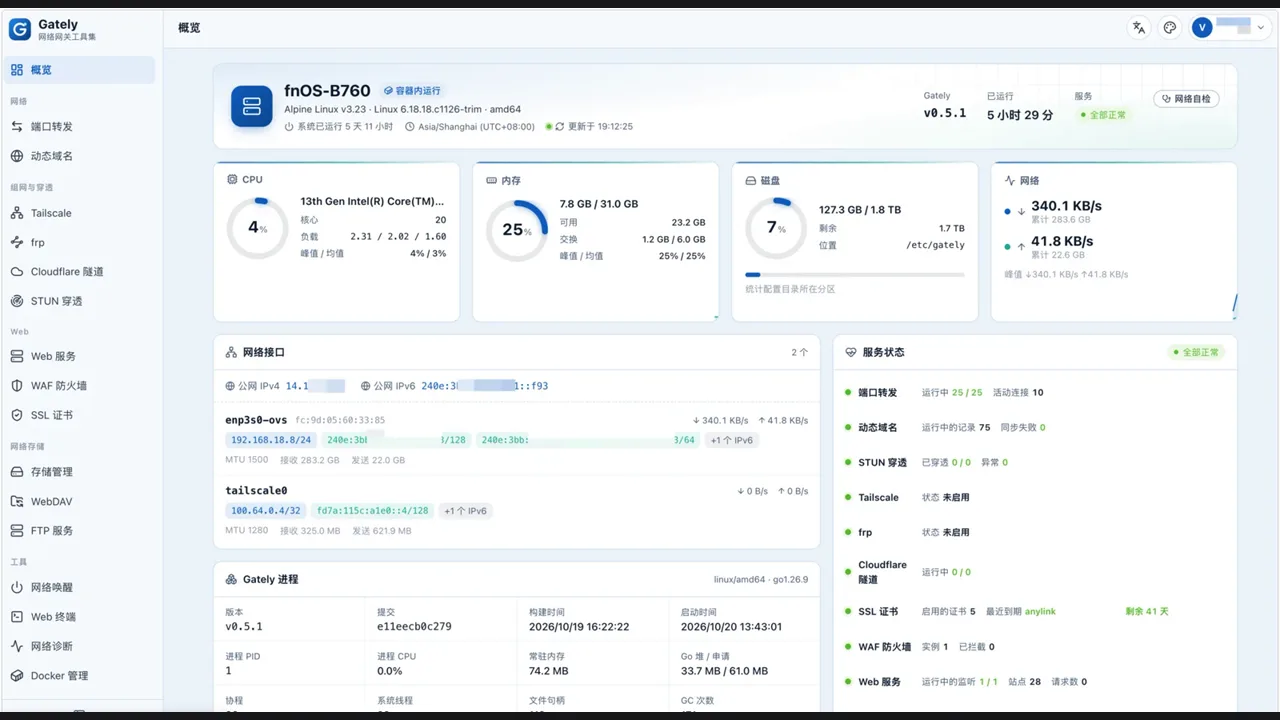
Gately est une passerelle réseau open source, écrite en Go, qui réunit dans un seul fichier d’environ 32 Mo la mise à jour d’IP dynamique, la redirection de ports, le reverse proxy, les certificats et un pare-feu applicatif. Elle s’adresse aux homelabs, aux NAS et aux serveurs. Elle sait aussi importer les configurations de Lucky, un outil du même genre.
En bref
- Un seul binaire d’environ 32 Mo, sous licence Apache-2.0
- DDNS, redirection de ports, reverse proxy, certificats ACME et WAF réunis
- Un même port 443 partagé entre plusieurs services grâce au routage SNI
- Docker, fnOS, OpenWrt, Linux, macOS et Windows
- Import des fichiers de configuration Lucky
Gately, une passerelle réseau en un seul fichier
Chez soi, ouvrir des services sur Internet demande souvent plusieurs outils : un client pour suivre son adresse IP dynamique, un reverse proxy, un programme de certificats, un pare-feu. Gately remplace cet assemblage par un seul programme, avec une interface web d’administration.
Le projet insiste sur l’auditabilité. Le code est publié sous licence Apache-2.0, aucune connexion vers un serveur du projet n’est établie par défaut et aucune information sur l’appareil n’est remontée. Chaque adresse sortante (recherche de l’IP publique, serveurs STUN) est visible, modifiable et désactivable. La configuration est du JSON en texte brut, donc versionnable avec git.
Ce que Gately sait faire
Le README décrit une longue liste de modules. Les plus utiles à un particulier tiennent en quelques lignes, et chacun peut être activé ou désactivé : un module désactivé ne démarre aucun service.
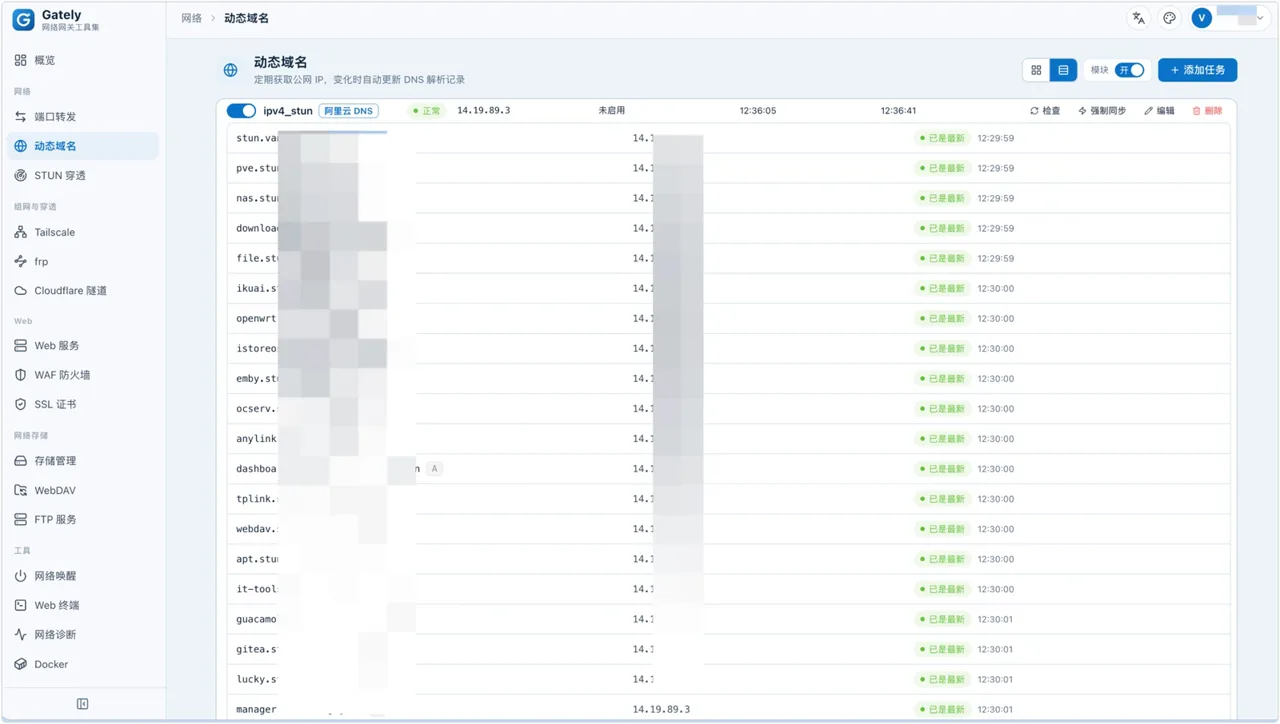
Pour mettre à jour une IP dynamique, le module DDNS gère de nombreux fournisseurs, dont Cloudflare, Alibaba Cloud, Tencent Cloud, GoDaddy, Porkbun, DuckDNS, Amazon Route 53 et OVHcloud, en IPv4 comme en IPv6.
- Redirection de ports TCP/UDP, avec routage SNI pour partager un port comme le 443 entre plusieurs services
- Reverse proxy, redirections, sites statiques, HTTPS et HTTP/3, authentification et listes d’IP
- Certificats ACME automatiques, en DNS-01 (jokers) ou en HTTP-01, avec déploiement vers d’autres machines par SSH
- Pare-feu applicatif Coraza avec les règles OWASP CRS v4
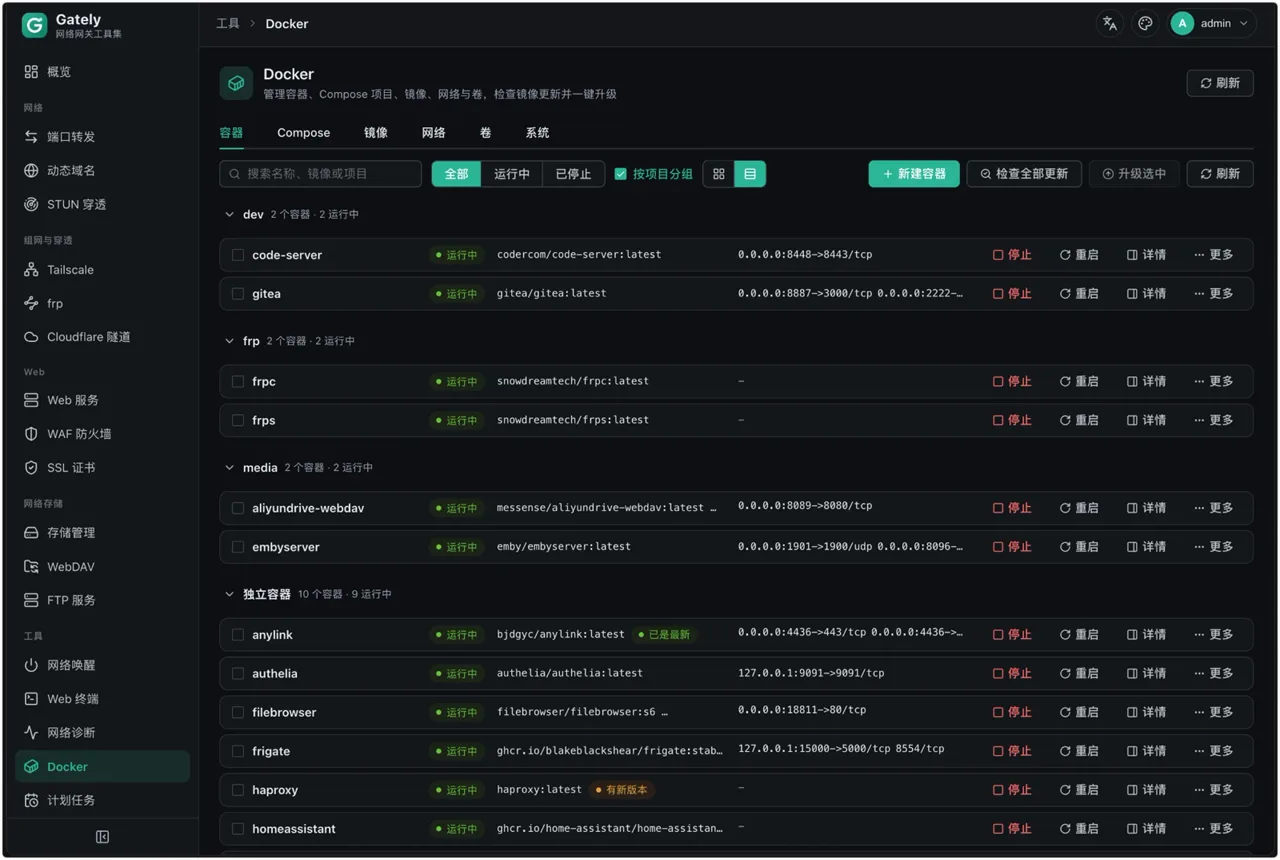
- Gestion de Docker depuis le navigateur : conteneurs, Compose, images, réseaux et volumes, avec mise à jour en un clic
- Terminal web, diagnostics réseau, Wake-on-LAN, WebDAV, FTP, tâches planifiées et notifications
Partager le port 443 et automatiser les certificats
La redirection de ports de Gately peut faire passer plusieurs services par un même port 443. Elle lit le nom de domaine demandé (le SNI) et envoie le flux TLS vers la bonne cible, avec une cible par défaut et le protocole PROXY réglable par route. Les services web de Gately prennent ensuite le relais pour le reverse proxy.
Côté certificats, l’émission et le renouvellement ACME sont automatiques. Après un renouvellement, Gately peut pousser le certificat vers d’autres hôtes par SSH, le copier dans un répertoire local (depuis la version 0.5.6.4) ou redémarrer les conteneurs Docker qui l’utilisent.
Gately intègre aussi une protection contre les intrusions de type fail2ban : les bannissements sont synchronisés avec nftables lorsqu’il est disponible, sinon ils s’appliquent aux seuls services de Gately.
Installer Gately avec Docker ou en binaire
Les images Docker existent pour amd64, arm64 et arm/v7. L’option --network host est recommandée, car la redirection de ports, STUN et les services web écoutent sur les ports de l’hôte. Le montage de docker.sock peut être retiré si la gestion de Docker est inutile, et --cap-add NET_ADMIN permet d’écrire les bannissements dans nftables.
L’interface s’ouvre sur le port 16680 de l’appareil. Le compte par défaut est admin avec le mot de passe gately.cn : le README demande de le changer tout de suite et d’activer la double authentification.
Pour un usage sans Docker, des archives sont publiées pour Linux, macOS, Windows et FreeBSD. Le dossier de configuration se règle avec -c.
docker run -d --name gately --network host --cap-add NET_ADMIN \
  -v ./gately-data:/etc/gately \
  -v /var/run/docker.sock:/var/run/docker.sock \
  ghcr.io/wangwanjie/gately:latest
./gately -c /etc/gately
Gately sur fnOS, OpenWrt et en remplacement de Lucky
Sur fnOS, Gately existe en paquet .fpk à installer manuellement par « Installation manuelle » dans le centre d’applications. Il se branche sur la passerelle unifiée de fnOS : l’icône du bureau ouvre l’interface, y compris via le domaine distant, sans ouvrir de port supplémentaire. Une option, désactivée par défaut, laisse les administrateurs fnOS se connecter avec leur session. L’application tourne en root.
Sur OpenWrt, des paquets .ipk et .apk sont fournis pour plusieurs architectures. Le binaire pèse environ 35 Mo, ce qui convient aux appareils avec assez de stockage.
Pour quitter Lucky, le menu « Réglages, Importer depuis Lucky » accepte un fichier .lkcf ou une archive de configuration. Un aperçu s’affiche avant l’import, et les règles importées sont désactivées par défaut : le guide conseille de procéder module par module. Une importation de configuration nginx est aussi possible.
Où en est le projet et ce qu’il faut savoir
Le dépôt a été créé le 15 octobre 2026. Au relevé du 24 octobre 2026, il compte 305 étoiles, 32 forks, un seul contributeur et un ticket ou une demande de fusion ouverts. La dernière version, la v0.5.7 du 23 octobre 2026, ajoute le montage de partages SMB, 15 palettes de thèmes et une interface compressée plus légère.
Le README publie une comparaison avec un duo haproxy et nginx sur une même machine, avec des résultats favorables à Gately sur plusieurs scénarios. L’auteur précise que ces chiffres dépendent du matériel et de la configuration, et recommande de mesurer avec sa propre charge. Sous charge, Gately a utilisé environ 110 Mo de mémoire avec tous ses modules.
Tailscale, frp et cloudflared ne sont pas fournis : Gately les pilote, mais il faut déposer les programmes officiels soi-même.
Quelques repères
- DDNS : Le DNS dynamique associe un nom de domaine à une adresse IP qui change. Un client met à jour l’enregistrement à chaque changement, ce qui permet de joindre sa maison par un nom stable.
- SNI : Le SNI est le nom de domaine que le client indique au début d’une connexion TLS. Il permet à un même port de dispatcher le trafic vers différents services selon le site demandé.
- WAF : Un pare-feu applicatif web inspecte les requêtes HTTP et bloque celles qui ressemblent à des attaques courantes, avant qu’elles n’atteignent le site.
Questions fréquentes
Gately est-il gratuit et open source ?
Oui, Gately est publié sous licence Apache-2.0 et son code est ouvert à la relecture. Le README ne mentionne aucune offre payante.
Gately peut-il remplacer Lucky ?
Gately importe les fichiers de configuration de Lucky (.lkcf ou archive complète) : redirection de ports, DDNS, STUN, certificats, reverse proxy, WAF et autres. Les règles importées sont désactivées par défaut, pour basculer module par module.
Comment installer Gately sur un NAS ou un routeur ?
Avec Docker, via l’image publiée sur ghcr.io, ou avec un paquet .fpk pour fnOS et .ipk ou .apk pour OpenWrt. L’interface est ensuite accessible sur le port 16680.
Quel est l’identifiant par défaut de Gately ?
Le compte par défaut est admin avec le mot de passe gately.cn. Le README recommande de le changer et d’activer la double authentification dès la première connexion.
À retenir
Gately rassemble DDNS, redirection de ports avec routage SNI, reverse proxy, certificats ACME, WAF et gestion de Docker dans un binaire open source sous Apache-2.0, avec import des configurations Lucky. Le projet est récent et n’a qu’un contributeur : les mesures de performance du README sont à vérifier sur sa propre installation.
Sources
- wangwanjieREADME
- GitHubnotes de version